Savez-vous qu'un site WordPress ne se fait presque jamais attaquer par un humain? Il se fait attaquer par des robots, qui ne savent pas qui vous êtes, ne s'intéressent pas à votre métier, et essaient simplement des milliers de mots de passe sur votre page de connexion. Vous n'êtes pas une cible : vous êtes une adresse dans une liste.
Ces robots ont un excellent taux de réussite et voici pourquoi : sur les sites que j'accompagne, je constate qu'une écrasante majorité de mes clients n'ont jamais changé leur mot de passe depuis la livraison de leur site, en utilisent un très court, ou le réutilisent ailleurs — y compris avec un profil administrateur, celui qui donne les pleins pouvoirs. C'est la faille que je vois le plus souvent, et c'est celle qui m'inquiète le plus, alors qu'elle ne nécessite que dix minutes de votre temps pour être verrouillée.
Lien rapide 👉 Accédez directement au tutoriel pour mettre en place la double-authentification sur votre site WordPress.
Deux portes d'entrée dont une que vous pouvez verrouiller aujourd'hui
Le rapport annuel de Verizon sur les violations de données, publié en 2026, apporte une nuance intéressante : 31 % des intrusions commencent désormais par une faille logicielle, ce qui fait passer les mots de passe volés en deuxième position pour la première fois. Attention au contresens : ce n'est pas parce que les mots de passe sont mieux gardés. C'est parce que le nombre de failles a explosé — Patchstack a recensé 11 334 nouvelles vulnérabilités dans l'écosystème WordPress sur la seule année 2025, soit 42 % de plus qu'en 2024, dont 91 % dans les extensions.
Il y a donc bien deux portes d'entrée dans votre site :
- La première, ce sont les failles des extensions : elle se surveille avec des mises à jour régulières et un suivi technique (si vous n'avez pas souscrit un contrat de maintenance pour cela, venez par ici pour découvrir les contrats de maintenance de Mirobolus).
- La seconde, c'est votre mot de passe : et cette fragilité-là se règle grâce à la double authentification.
Aucune des deux ne dispense de l'autre. Mais la seconde, vous pouvez la fermer vous-même, dès maintenant, sans compétence technique particulière.
À quoi sert vraiment la double authentification?
Le principe est simple et vous l'utilisez très probablement sur d'autres plateformes (application bancaire, plateformes de démarches administratives etc...) : après avoir saisi votre mot de passe, WordPress vous demandera un code à six chiffres que vous trouverez sur une appli installée et configurée sur votre téléphone.
Ce que cela bloque : les attaques automatisées sur votre page de connexion, les mots de passe faibles, et surtout les mots de passe que vous réutilisez ailleurs. Si l'un des sites où vous êtes inscrit se fait pirater, votre couple e-mail / mot de passe part en voyage sur le dark web et entre dans le listing que les robots essaient sur les pages de connexion WordPress.
Ce que cela ne bloque pas : une extension vérolée, un hébergement compromis, un ordinateur infecté. Je préfère vous le dire franchement plutôt que de vous vendre une tranquillité qui n'existe pas. La double authentification ferme une porte, pas toutes.
Résumons : la sécurité de votre site WordPress repose sur deux piliers essentiels — sécurisation de votre connexion et maintenance technique régulière de l'installation, et se déploie grâce à deux briques indépendantes — une application sur votre téléphone, une extension sur votre site. Choisissons-les l'une après l'autre car ce choix n'est pas un détail.
1ère brique : l'application sur votre téléphone
Le principe
L'application d'authentification agit comme une clé supplémentaire. Après avoir saisi votre mot de passe, vous ouvrez l'application sur votre smartphone pour récupérer un code à 6 chiffres valable quelques secondes seulement.
Toutes les applications les plus connues fonctionnent de la même manière : elles lisent le QR Code affiché lors de l'installation et génèrent ensuite les codes nécessaires à la connexion. Vous êtes totalement libre de choisir l'application que vous préférez. Parmi les plus connues, citons Google Authenticator (Google), Microsoft Authenticator (Microsoft), Ente Auth, 2FAS Auth (2FAS) et Proton Authenticator (le choix de Mirobolus).
Mon choix : Proton Authenticator
 Proton Authenticator est l'application que j'ai choisie d'installer et que je recommande aujourd'hui. Lancée le 31 juillet 2025 par Proton AG, l'entreprise suisse à l'origine de Proton Mail, elle est gratuite, open source et propose une synchronisation chiffrée de bout en bout entre vos appareils. Elle fonctionne sans obligation de créer un compte Proton et permet d'importer facilement les codes déjà enregistrés dans Google Authenticator ou d'autres applications compatibles.
L'argument qui a définitivement emporté ma décision, au-delà de l'approche respectueuse de la vie privée et indépendante des GAFAM, est qu'elle existe également sur ordinateur. Windows, macOS et Linux sont pris en charge, en plus d'iOS et Android.
Concrètement, le jour où votre téléphone est déchargé, cassé ou simplement resté à la maison, vous pouvez toujours accéder à vos codes d'authentification depuis votre ordinateur. Cette possibilité reste relativement rare parmi les applications d'authentification grand public et constitue pour moi un vrai confort d'utilisation.
2ème brique : l'extension sur votre site
Mon choix : All In One Security
AIOS est l'extension de sécurité que j'installe sur les sites dont j'assure la maintenance. Sa fonction de double authentification est incluse dans la version gratuite, et c'est déjà un argument en soi : sur un site que je surveille, c'est une extension de moins à installer, à mettre à jour et à tester à chaque version de WordPress.
Vous y choisissez les rôles auxquels la double authentification est proposée — au minimum les administrateurs, et de préférence tous ceux qui publient. Attention à la nuance : le réglage la rend disponible mais pas obligatoire. Chaque compte reste libre de l'activer ou de la désactiver, et il vous faudra la version payante pour la rendre obligatoire à vos rédacteurs et administrateurs.
Bémol à connaître également : les codes de secours sont réservés à la version payante. C'est le seul point sur lequel Two Factor fait mieux dans la version gratuite.
Two Factor en second choix
Si vous n'avez pas installé AIOS, je vous recommande Two Factor, et voici pourquoi :
- Elle génère des codes de secours. Dix codes à usage unique sont créés lors de la configuration. Vous pouvez les imprimer et les conserver dans un endroit sécurisé. C'est votre porte de sortie le jour où votre téléphone est perdu, cassé ou inaccessible. Cette fonctionnalité n'est pas systématiquement proposée par les extensions concurrentes, ou peut parfois être réservée à une version payante.
- Elle est développée et maintenue sous l'égide du projet WordPress.org. Avec plus de 100 000 installations actives et une version 0.16.0 publiée en mars 2026, elle bénéficie d'une large base d'utilisateurs. J'apprécie également l'absence de version "premium" mise en avant à chaque clic pour inciter à passer à la caisse.
- Elle propose aussi l'envoi du code par e-mail. Cette solution est moins robuste qu'une application d'authentification, mais elle constitue une roue de secours intéressante pour les utilisateurs peu à l'aise avec les applications mobiles.
Bémol à connaître : Two Factor fonctionne avant tout sur une logique de responsabilité individuelle. Chaque utilisateur gère sa propre double authentification et peut la désactiver.
📋 Le tutoriel : dix minutes, deux parcours
Prévoyez votre téléphone chargé, votre ordinateur allumé, et de quoi imprimer.
Avant de commencer, sachez lequel des deux parcours vous concerne :
- Vous avez déjà All-In-One Security sur votre site (c'est le cas de tous les sites que je maintiens) : suivez le parcours AIOS. Vous n'installez aucune extension supplémentaire.
- Vous n'avez pas AIOS : suivez le parcours Two Factor. C'est aussi celui à privilégier si vous tenez à disposer de codes de secours imprimables, qu'AIOS réserve à sa version payante.
Étape commune : installez l'application sur votre téléphone
Depuis le magasin d'applications de votre téléphone, installez Proton Authenticator. Tant que vous y êtes, installez-la aussi sur votre ordinateur : c'est gratuit, et le jour où votre téléphone est déchargé ou resté à la maison, vous serez content de l'avoir fait.
Ouvrez l'application une première fois pour vérifier qu'elle démarre. Vous n'avez rien à y ajouter pour l'instant : c'est votre site qui vous fournira le QR Code, dans un instant.
Parcours A — avec All-In-One Security (AIOS)
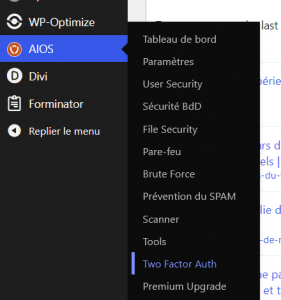
- Ouvrez les réglages d'administration : dans le menu latéral, AIOS > Paramètres, puis l'onglet Two factor authentication. Vérifiez que votre rôle est coché dans l'encadré « Make two factor authentication available », et enregistrez. Un rôle non coché ne verra jamais l'option apparaître dans son profil.
- Ouvrez ensuite votre propre configuration : AIOS > Two Factor Auth. C'est là que vous activez la double authentification pour votre compte et que le QR Code s'affiche.
- Descendez jusqu'à la section "Activate two factor authentication" et passez la double authentification sur Enabled. Un QR Code et une clé de secours en toutes lettres s'affichent.
- Scannez le QR Code depuis Proton Authenticator : ouvrez l'application, ajoutez un compte, visez l'écran. Si votre appareil ne peut pas scanner, saisissez la clé à la main — c'est exactement le même résultat.
- Comparez avant d'enregistrer : le code à six chiffres affiché par l'application doit être identique à celui affiché sur la page de WordPress. S'ils diffèrent, ne validez pas : reprenez le scan.
- Enregistrez les réglages.
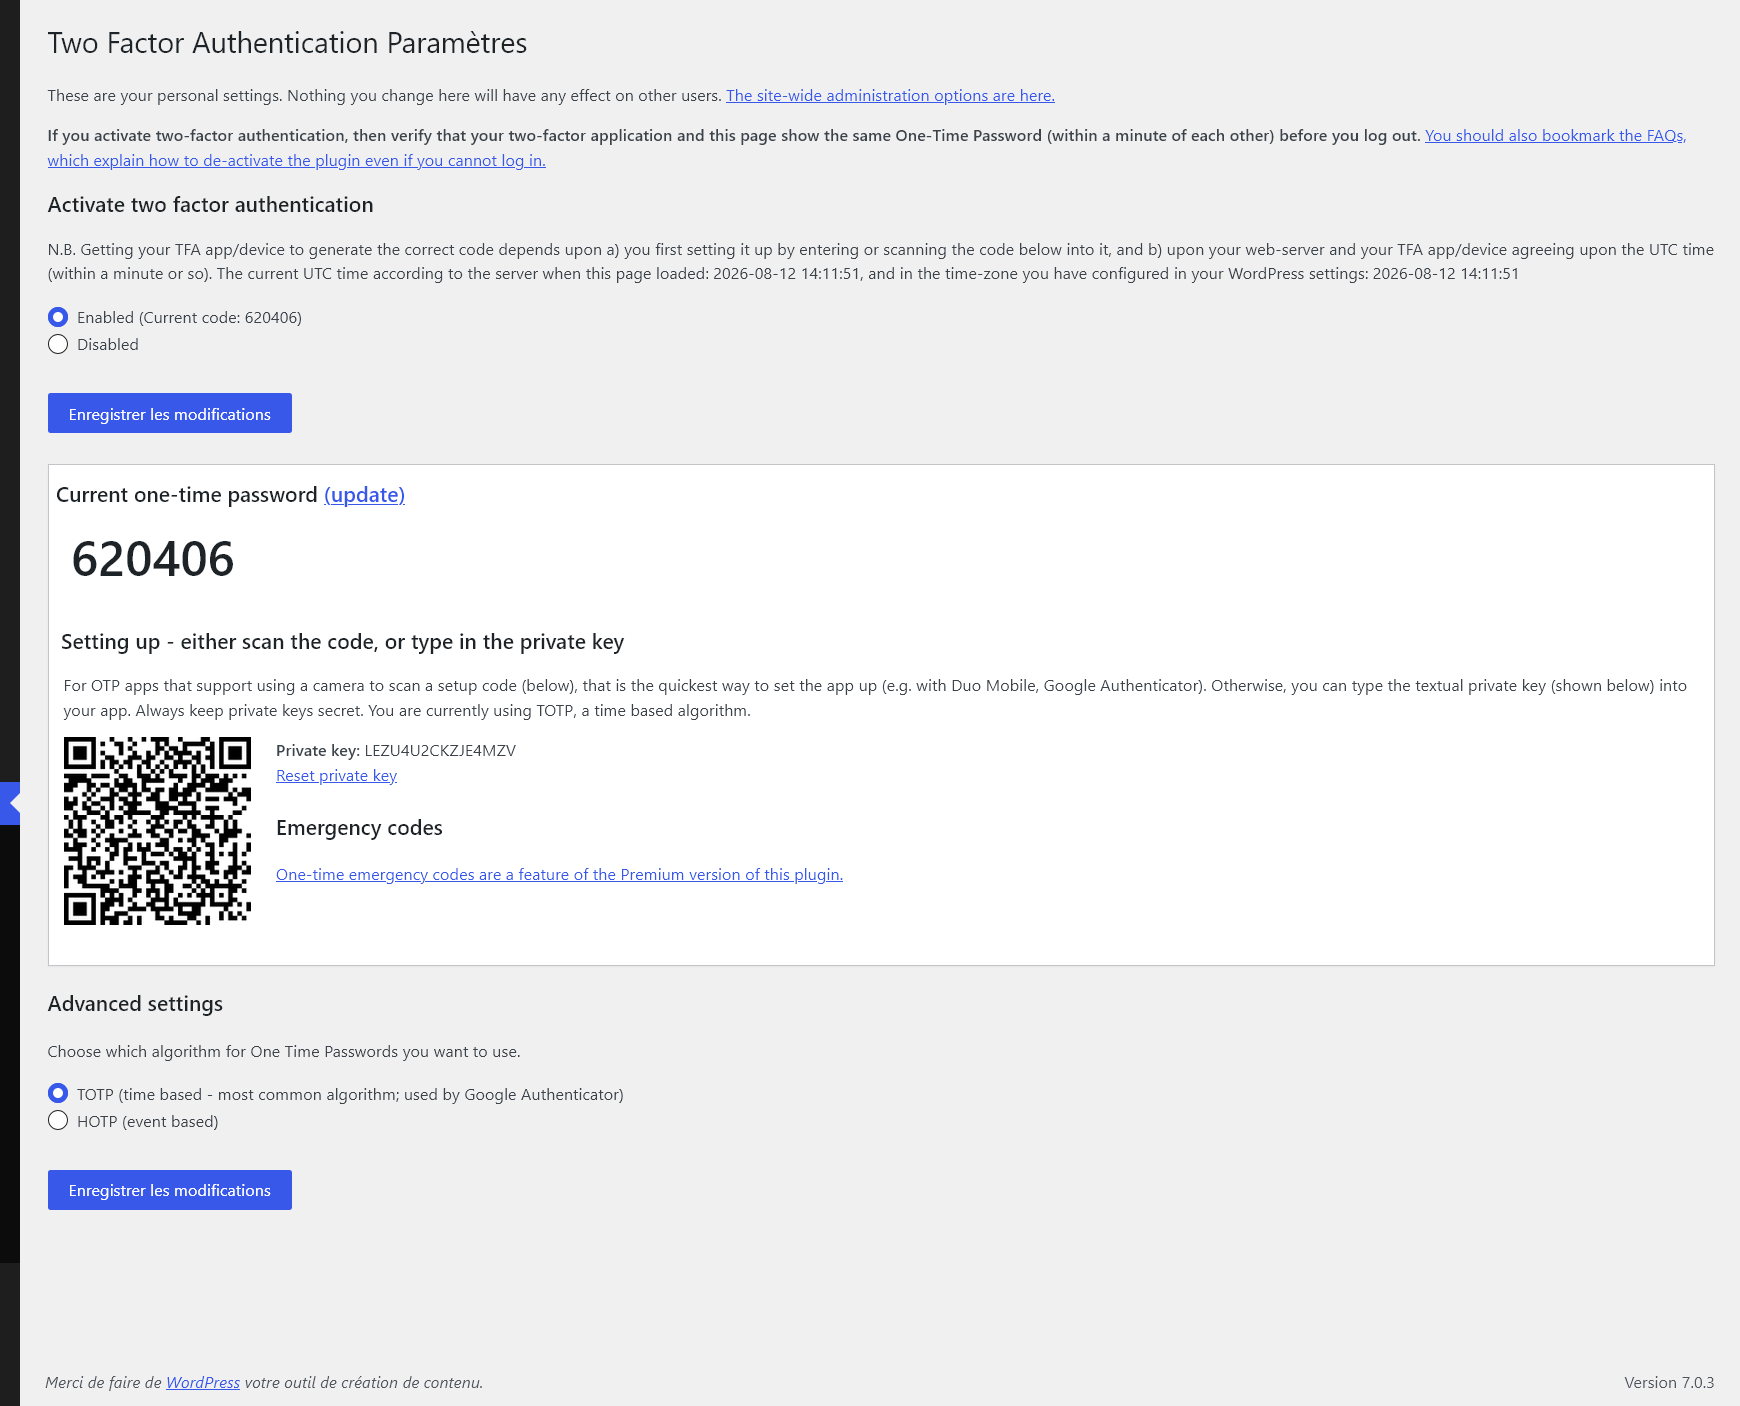
Le point de vigilance de ce parcours : la version gratuite d'AIOS ne génère pas de codes de secours. Votre unique porte de sortie, si vous perdez votre téléphone, passe par le FTP — la procédure est décrite plus bas. Autres limites à connaître, si elles vous concernent : la double authentification incluse dans la version gratuite d'AIOS fonctionne avec le formulaire de connexion standard de WordPress, mais la prise en charge des formulaires WooCommerce ou d'autres pages de connexion personnalisées est réservée à la version Premium. Par ailleurs, la version gratuite ne permet pas de mémoriser un appareil de confiance : le code de validation vous sera donc demandé à chaque connexion.
Parcours B — avec Two Factor
- Installez l'extension : Tableau de bord > Extensions > Ajouter, cherchez Two Factor (éditeur : WordPress.org), puis Installer et Activer (vous pouvez aussi la trouver ici https://fr.wordpress.org/plugins/two-factor/).
- Ouvrez votre profil : Tableau de bord > Comptes > Profil. Faites défiler jusqu'à la section Two-Factor Options.
- Cochez « Authenticator App (TOTP) », la méthode signalée comme recommandée. Un QR Code s'affiche. Ouvrez Proton Authenticator, ajoutez un compte, scannez.
- Saisissez le code à six chiffres affiché par l'application dans le champ de vérification, et validez. Tant que cette vérification n'est pas passée, la méthode n'est pas active.
- Cochez « Backup Codes » : dix codes à usage unique s'affichent. Imprimez-les maintenant — c'est l'étape que tout le monde saute, et c'est celle qui vous sauvera. Rangez la feuille avec vos papiers importants, pas dans un fichier sur le bureau de votre ordinateur.
- Choisissez votre méthode principale si l'écran vous le propose, puis enregistrez le profil.
Le point de vigilance de ce parcours : chaque compte de votre site configure sa propre double authentification, et peut la désactiver. Sur un site à plusieurs contributeurs, cela demande une vérification régulière de votre part. Vous pouvez en revanche masquer certaines méthodes pour tout le site depuis Réglages > Two-Factor.
Étape commune : testez avant de vous déconnecter
Sans fermer votre session en cours, ouvrez une fenêtre de navigation privée et connectez-vous à votre site. Vérifiez que le code fonctionne.
Si quelque chose cloche, vous êtes encore connecté dans votre fenêtre normale et vous pouvez tout désactiver tranquillement.
Que faire en cas de problème ?
Vous avez perdu ou cassé votre téléphone
Si vous avez suivi le parcours Two Factor : sortez votre feuille de codes de secours et utilisez-en un pour vous connecter. Une fois à l'intérieur, désactivez puis reconfigurez la double authentification avec votre nouveau téléphone, et générez une nouvelle série de codes. L'ancienne ne vaut plus rien.
Si vous avez suivi le parcours AIOS en version gratuite : vous n'avez pas de codes de secours, et il n'existe pas de raccourci. Passez directement au paragraphe suivant.
Vous n'avez plus ni téléphone ni codes de secours
Il reste une porte de service, mais elle passe par votre hébergement. Connectez-vous en FTP ou en SSH, puis renommez le dossier de l'extension concernée :
- Two Factor :
wp-content/plugins/two-factor - All-In-One Security :
wp-content/plugins/all-in-one-wp-security-and-firewall
WordPress désactive automatiquement une extension dont les fichiers ont disparu, et l'écran de connexion redevient un simple couple identifiant / mot de passe. Vous réactiverez l'extension ensuite, tranquillement, en lui redonnant son nom d'origine.
Une précision qui compte pour AIOS : vous ne désactivez pas seulement la double authentification, vous désactivez l'ensemble des protections du site. Reconnectez-vous et remettez le dossier en place sans attendre.
D'où ce conseil, à appliquer avant d'activer quoi que ce soit : vérifiez que vous savez vous connecter en FTP à votre hébergement. Si la réponse est non, réglez ce point d'abord. C'est votre trousseau de secours pour bien d'autres situations.
Vos codes sont systématiquement refusés
Ce n'est probablement pas votre faute. Les codes TOTP se calculent à partir de l'heure, simultanément par votre téléphone et par votre serveur. Si l'horloge du serveur dérive, les deux ne tombent jamais d'accord et aucun code ne passe. Signalez-le à votre hébergeur en lui parlant de la synchronisation NTP.
Les alternatives aux solutions citées dans cet article
5 applis mobile pour la double authentification
- Proton Authenticator 🌟— l'application de l'entreprise suisse Proton, gratuite et open source, qui synchronise vos codes de façon chiffrée entre votre téléphone et votre ordinateur, sans obligation de créer un compte.
- Google Authenticator — l'une des applications d'authentification les plus utilisées au monde, simple à prendre en main, gratuite et compatible avec la quasi-totalité des services prenant en charge la double authentification.
- Microsoft Authenticator — une application gratuite qui génère des codes de sécurité et facilite également la connexion aux services Microsoft grâce aux notifications de validation sur smartphone.
- Ente Auth — une solution assez proche de Proton Authenticator, open source et chiffrée de bout en bout, disponible sur mobile, ordinateur et web et très appréciée des personnes soucieuses de leur vie privée.
- 2FAS Auth — une application open source, gratuite et respectueuse de la vie privée, qui permet de gérer ses codes de double authentification sans créer de compte utilisateur.
5 extensions WordPress pour la double authentification
- All In One Security (AIOS) 🌟 — une extension de sécurité complète qui inclut la double authentification parmi de nombreuses protections contre les tentatives d'intrusion et les attaques automatisées.
- Two-Factor (sous l'égide du projet WordPress.org) 🌟 — l'extension officielle développée par des contributeurs WordPress, sobre, fiable et parfaitement adaptée aux sites qui recherchent une solution simple sans fonctionnalités superflues.
- Google Authenticator (Ivan Kruchkoff) — une extension légère et facile à configurer qui ajoute la double authentification à WordPress en s'appuyant sur les principales applications d'authentification du marché.
- WP 2FA (Melapress) — une extension spécialisée dans la double authentification, particulièrement appréciée pour son assistant de configuration, ses options de personnalisation et sa facilité de prise en main.
- Wordfence Login Security (Wordfence) — un module de connexion sécurisée intégré à l'écosystème Wordfence, combinant double authentification et protection contre les attaques par force brute.
👉Ce qu'il faut retenir
- Votre site offre deux portes d'entrée aux attaques. La première, ce sont les failles des extensions : elle se surveille par des mises à jour régulières et un suivi technique, et c'est le travail que je prends en charge dans mes forfaits de maintenance. La seconde, c'est votre mot de passe d'administrateur — et celle-là, personne ne peut la fermer à votre place.
- La solution réside dans la double authentification que vous pouvez mettre en place en dix minutes, une seule fois. Deux étapes à ne pas escamoter : imprimez vos dix codes de secours au moment où ils s'affichent à l'écran, et assurez-vous de savoir vous connecter en FTP à votre hébergement.
- Gardez enfin en tête qu'un code à six chiffres protège un mot de passe faible, mais ne le remplace pas : mes conseils sur les mots de passe restent le complément indispensable de ce guide. Et pour tout le reste — sauvegardes, mises à jour, RGPD — la rubrique Sécuriser votre site réunit l'ensemble des tutoriels.
Pour aller plus loin
Les chiffres cités dans cet article
- Patchstack — State of WordPress Security in 2026 : le rapport annuel de l'un des principaux acteurs de la sécurité WordPress, pour le détail des 11 334 vulnérabilités de 2025 et leur répartition entre extensions et thèmes. https://patchstack.com/whitepaper/state-of-wordpress-security-in-2026/
- Verizon — Data Breach Investigations Report : l'étude de référence sur les violations de données, si vous voulez comprendre comment les intrusions se produisent réellement, tous secteurs confondus. https://www.verizon.com/business/resources/reports/dbir/
Les applications d'authentification
- Proton — Introducing Proton Authenticator: Secure 2FA, your way : l'annonce de lancement, qui détaille le chiffrement de bout en bout et l'import depuis les autres applications. https://proton.me/blog/authenticator-app
- Un guide pour faire son choix parmi les solutions disponibles en 2026 (en anglais) : https://www.guides.reviews/cybersecurity-privacy/best-authenticator-apps-2026.
Les extensions WordPress citées
- WordPress.org — Two Factor : la fiche officielle de l'extension recommandée dans ce tutoriel, avec la liste des méthodes disponibles et le journal des modifications. https://fr.wordpress.org/plugins/two-factor/
- WordPress.org — All-In-One Security (AIOS) : la fiche de l'extension de sécurité dont la double authentification par rôle est incluse gratuitement. https://fr.wordpress.org/plugins/all-in-one-wp-security-and-firewall/
- WordPress.org — Google Authenticator : la fiche de l'extension légère d'Ivan Kruchkoff, avec sa FAQ qui détaille la procédure de déblocage en FTP. https://fr.wordpress.org/plugins/google-authenticator/