Le 21 octobre 2026, deux failles critiques de PHP, baptisées PHP2Shell, ont été rendues publiques avec leur correctif, et les tentatives d'attaque se sont comptées par millions dans les heures suivantes. Des préfectures, des sites ministériels et des services en ligne de plusieurs pays européens ont été coupés par précaution. Cette FAQ fait le point sur ce qui s'est passé, ce que Mirobolus a fait pour les sites sous contrat de maintenance, et comment vérifier vous-même que votre site est protégé.
Que s'est-il passé ?
Les failles ont été trouvées en août et devaient rester confidentielles jusqu'au jeudi 22 octobre, le temps de préparer le correctif. Une fuite le 20 octobre a obligé l'équipe PHP à avancer la publication d'un jour.
| Date | Ce qui s'est passé |
|---|---|
| 24 août 2026 | Les chercheurs de Wiz signalent les failles à l'équipe de sécurité de PHP. |
| 20 octobre, matin | Un message sur un forum américain annonce les deux failles avant la date prévue : l'embargo saute. |
| 20 octobre, soir | L'un des laboratoires publie par erreur une vidéo de démonstration de l'attaque. PHP avance la publication au 21 octobre. |
| 21 octobre, 5h | Cloudflare active des règles de filtrage pour tous ses clients, y compris gratuits. Des milliers de tentatives avaient déjà été repérées dans la nuit. |
| 21 octobre, 16h (heure de Paris) | Publication du correctif officiel : PHP 8.2.35, 8.3.36, 8.4.27 et 8.5.12. |
| 21 octobre, dès 16h20 | Tentatives d'attaque massives : des dizaines de milliers en 45 minutes, puis des millions selon Cloudflare. Préfectures et sites ministériels coupés à la demande de l'ANSSI. |
Point rassurant : à la date de rédaction de cet article, aucune intrusion réussie n'a été confirmée publiquement. Les coupures de sites étaient préventives.
De quoi parle-t-on ?
C'est quoi, PHP ?
C'est le langage qui fait tourner WordPress, et une grande partie du web. Il est installé non pas dans votre site, mais sur le serveur de votre hébergeur : c'est le moteur qui fabrique chaque page à la demande d'un visiteur.
Où se situe la faille ?
Dans ce moteur lui-même, pas dans WordPress, ni dans votre thème ou vos extensions. Une simple requête envoyée au serveur, sans identifiant, pouvait permettre de lire sa mémoire (mots de passe, clés d'accès) ou d'y exécuter des commandes. Toutes les versions depuis PHP 5.4 (2012) sont concernées, y compris un site WordPress parfaitement à jour.
Que pouvait faire un prestataire de maintenance ?
Pas installer le correctif : sur un hébergement mutualisé ou infogéré, seul l'hébergeur peut mettre PHP à jour sur ses serveurs. Le rôle du prestataire est de limiter les dégâts possibles : sauvegardes récentes, surveillance, version de PHP maintenue, vérification du correctif.
Et vous, en tant que propriétaire ?
WordPress.org précise qu'aucune mise à jour de WordPress n'est nécessaire. Votre action se résume à vérifier que votre hébergeur a bien appliqué le correctif (voir plus bas), ou à me le confier.
Est-ce que ça touche d'autres domaines que les sites internet ?
Oui. PHP fait aussi tourner des applications métier, des portails clients et des logiciels en ligne. Le 21 et le 22 octobre, plusieurs services ont été suspendus par précaution :
- Administrations : préfectures, sites de Bercy et une partie du portail des impôts, site de vigilance de Météo-France ; portails publics aux Pays-Bas, en Finlande, en Belgique et en Allemagne.
- Logiciels en ligne : BambooHR, un logiciel RH, a coupé son service aux États-Unis, au Canada et en Irlande, interrompant la paie de ses clients.
- Banques, transports, télécoms : suspensions partielles de services numériques chez Nomura et Mitsubishi UFJ, ANA et East Japan Railway ; Orange a coupé l'accès à certains sites et applications dans plusieurs filiales.
Ces coupures montrent l'ampleur de la réaction, pas des piratages avérés : aucun de ces services n'a annoncé d'intrusion.
Qu'est-ce qui a été fait ?
Les autorités. En France, le CERT-FR a publié une alerte et le ministère de l'Intérieur a mis ses sites exposés en « maintenance préventive » à la demande de l'ANSSI. Au niveau européen, le CERT-EU a recommandé de mettre hors ligne les sites impossibles à corriger rapidement.
Les hébergeurs. La plupart ont appliqué le correctif dans les heures suivant sa sortie. Le soir du 21 octobre, OVHcloud annonçait ses hébergements web corrigés de PHP 7.4 à 8.5 ; d'autres déployaient version par version ou s'appuyaient sur des protections temporaires en attendant. Les hébergements mutualisés sous cPanel ont parfois reçu le correctif plus tard.
Les réseaux de diffusion. Cloudflare a activé un filtrage pour tous ses clients, y compris en offre gratuite, dès la nuit du 20 au 21 octobre. C'est une protection supplémentaire, pas un remplaçant du correctif.
Point d'attention : les versions PHP 8.1 et antérieures ne reçoivent plus de correctif officiel. Certains hébergeurs proposent un correctif adapté, mais la solution durable reste de passer à PHP 8.2 ou plus.
Qu'a fait Mirobolus pour les sites sous contrat ?
Tout au long de l'année. Un contrat de maintenance ne pouvait pas empêcher cette faille, mais il réduit ce qu'un attaquant peut obtenir. Sur les sites que je maintiens, WordPress, le thème et les extensions sont mis à jour régulièrement, la version de PHP est suivie et relevée quand elle n'est plus maintenue, et des sauvegardes sont réalisées automatiquement avec WP Umbrella.
Le 21 octobre. Dès l'annonce, j'ai :
- lancé une sauvegarde immédiate de chaque site sous contrat, pour disposer d'une copie saine datée d'avant la vague d'attaques ;
- surveillé les sites jusqu'à 23 h, avec le monitoring de WP Umbrella (disponibilité et alertes) ;
- vérifié les versions PHP hébergeur par hébergeur pendant et après l'incident.
Sur les 34 sites actuellement sous contrat de maintenance, aucun incident n'a été constaté.
Comment vérifier que le correctif est appliqué sur votre site ?
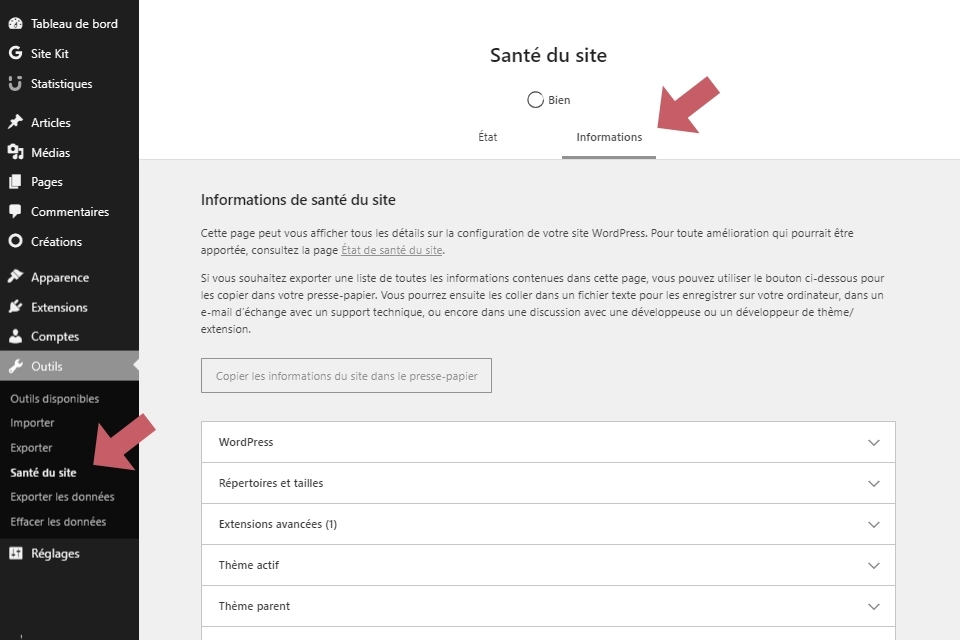
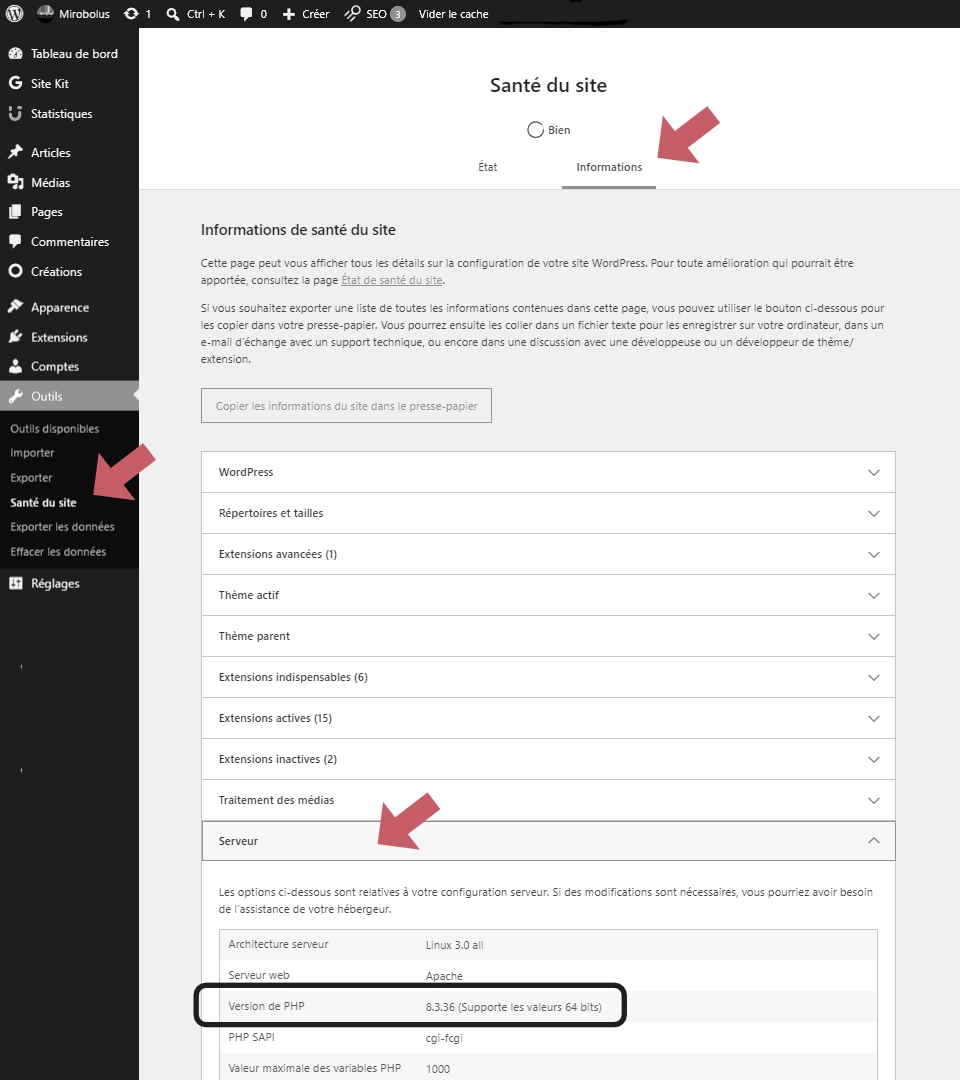
Depuis votre tableau de bord WordPress, rendez-vous dans Outils > Santé du site, onglet Infos, puis ouvrez la rubrique Serveur. La ligne « Version de PHP » indique la version utilisée. Comparez-la au tableau ci-dessous.
|
Votre version commence par |
Version corrigée minimum |
|---|---|
|
8.5 |
8.5.12 |
|
8.4 |
8.4.27 |
|
8.3 |
8.3.36 |
|
8.2 |
8.2.35 |
|
8.1, 8.0, 7.x |
Plus de correctif officiel : demandez à votre hébergeur ou passez en 8.2 minimum |
Une nuance : certains hébergeurs appliquent le correctif sans changer le numéro affiché. Un numéro plus ancien ne signifie donc pas forcément que votre site est vulnérable, mais il mérite une question à votre hébergeur.
👉Que faire si votre version n'est pas à jour ?
Envoyez-moi la version affichée et le nom de votre hébergeur : je vous dirai si une action est nécessaire et laquelle.
Pour aller plus loin
Comprendre les failles
- The Hacker News, PHP Issues Emergency Patches for Two Critical PHP2Shell RCE Flaws as Exploit Attempts Emerge (S. Khandelwal, 21/10/2026) : la chronologie heure par heure et les versions concernées. https://thehackernews.com/2026/10/php-issues-emergency-patches-for-two.html
- Wiz Research, PHP2Shell: AI uncovers critical RCE vulnerabilities affecting 70% of the Internet (21/10/2026) : le récit des chercheurs qui ont découvert les failles en août. https://www.wiz.io/blog/php2shell-php-rce
Les conséquences en France et en Europe
- Journal du Coin, PHP2Shell : préfectures, impôts, Bercy et Météo-France coupés sur demande de l'ANSSI (G. Montaut, 21/10/2026) : la liste des sites publics français mis hors ligne. https://journalducoin.com/technologies/php2shell-prefectures-impots-bercy-sites-coupes-anssi/
- Journal du Coin, PHP2Shell : Retour sur une journée en enfer sur l'Internet mondial (22/10/2026) : le déroulé du 21 octobre et les services touchés hors sites web. https://journalducoin.com/technologies/php2shell-retour-journee-enfer-internet/
- IT for Business, Failles PHP2Shell : l'Europe débranche ses sites PHP en urgence (L. Delattre, 22/10/2026) : les réactions des pays européens et des grands hébergeurs cloud. https://www.itforbusiness.fr/failles-php2shell-vulnerabilites-php-ia-108785
Pour les propriétaires de sites WordPress
- Codeable, PHP Security Release on 21 October 2026: What WordPress Site Owners Need to Do (B. Olzem, 21/10/2026) : l'état du déploiement hébergeur par hébergeur. https://www.codeable.io/blog/php-vulnerability-cve-2026-109618/